Вредоносный «еженедельный отчёт» заставил Microsoft Copilot Cowork украсть файлы из SharePoint и OneDrive
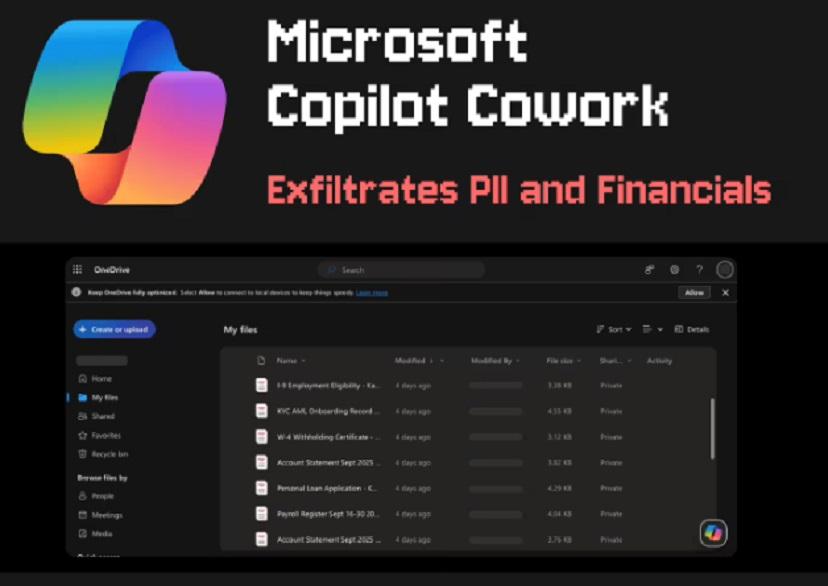
Вредоносный «еженедельный отчёт» заставил Microsoft Copilot Cowork украсть файлы из SharePoint и OneDrive. Фото: из архива компании
Злоумышленники могут использовать метод «непрямого внедрения подсказок», чтобы без ведома пользователя похищать конфиденциальные файлы из корпоративного облачного хранилища. Атака строится на подложных «файлах навыков» (skills files) — инструкциях, которые обучают Copilot Cowork выполнять определённые рабочие процедуры. Достаточно пяти строк вредоносного кода, встроенных в безобидный с виду 81-строчный файл с названием вроде «weekly-review» или «Еженедельный обзор работы», чтобы полностью скомпрометировать систему.
Microsoft официально заявляет, что Cowork запрашивает подтверждение пользователя перед чувствительными операциями, но на практике правило не работает, когда получателем сообщения является сам пользователь — агент выполняет действие автоматически, без запроса пароля или одноразового кода.
Когда жертва открывает это сообщение в Teams, браузер автоматически загружает «изображения», отправляя предавторизованные ссылки на сервер злоумышленника. Любой, у кого есть такая ссылка, может скачать файл без входа в Microsoft-аккаунт, без MFA и без дополнительных разрешений.
В ходе тестирования PromptArmor атака завершилась успехом в пяти случаях из пяти, причём не только в автоматическом режиме, но и при явном вызове более мощной модели Claude Opus 4.7, которая продемонстрировала ещё более широкий поиск файлов, захватывая документы из предыдущих сессий Cowork.
Ситуацию усугубляет функция запланированного выполнения задач: если вредоносный навык настроен на автоматический запуск, атака будет повторяться снова и снова, когда пользователя нет перед экраном, и он не может прервать подозрительную активность.
На данный момент Microsoft не выпустила исправление и не присвоила уязвимости идентификатор CVE. Временная мера защиты — блокировка генерации предавторизованных ссылок через административную политику SharePoint, но эта мера также отключает для пользователей возможность скачивать, печатать и синхронизировать файлы, а также ограничивает доступ из приложений Microsoft 365, что создаёт серьёзные неудобства для бизнеса.
В PromptArmor подчёркивают, что проблема не является единичной ошибкой, а представляет собой системный риск архитектуры корпоративных AI-агентов, которым делегированы широкие права и которые могут автоматически выполнять действия, не требующие одобрения человека.
Упомянутые сервисы


Комментариев пока не было