В Google Workspace внедрили расширенные средства корпоративной безопасности для Studio, открывая новые возможности совместной работы
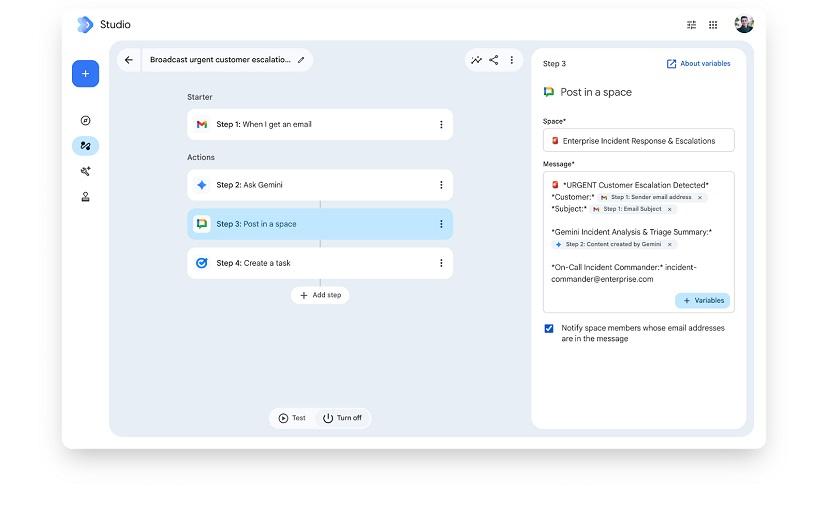
В Google Workspace внедрили расширенные средства корпоративной безопасности для Studio, открывая новые возможности совместной работы. Фото: из архива компании
Теперь администраторы получают более детальные инструменты управления идентификацией, защитой данных, мониторингом и администрированием, что даёт им большую уверенность при внедрении агентных возможностей в своих организациях, причём все эти механизмы безопасности встроены непосредственно в Studio на уровне предприятия.
Ключевым нововведением стало появление идентификаторов агентов с минимальными привилегиями, благодаря чему автоматизация через Studio Flows будет выполняться не с полным набором прав владельца, а только с теми минимальными привилегиями, которые необходимы для выполнения конкретной задачи, и при этом каждый поток получает уникальный подлежащий аудиту идентификатор, что кардинально повышает безопасность автоматизированных действий, хотя пока эта функция применяется только к вновь создаваемым потокам, а поддержка существующих обещана в будущем.
Кроме того, в бета-версии появилась настройка атрибуции личности, позволяющая администраторам выбирать, будут ли действия, выполняемые потоком, отображаться как действия владельца или же приписываться самому потоку с видимой информацией о владельце, и по умолчанию эта опция включена в пользу атрибуции потоку.
Существенно расширены и возможности аудита: теперь все действия Studio как на этапе конфигурации, так и в процессе выполнения записываются в события аудита Studio, а для таких критических операций, как редактирование файлов на Google Диске или отправка писем в Gmail, в журналы аудита добавляется контекст потока с уникальным идентификатором и данными о владельце, что упрощает расследование инцидентов.
Для администраторов также появилась панель управления доступом агентов в консоли администратора, где можно приостанавливать все потоки или отзывать доступ к конкретным областям OAuth для отдельных потоков, а интеграция с инструментом расследования инцидентов безопасности позволяет переходить со страницы аудита напрямую в панель управления для оперативного реагирования.
Дополнительные административные настройки дают возможность отключать определённые типы шагов для рабочих процессов, запрещать доступ к данным Gemini, требовать подтверждения от конечного пользователя для шагов, передающих данные вовне, а также отключать интеграцию с веб-перехватчиками, что обеспечивает так называемое взаимодействие с участием человека. Наконец, для повышения защиты во время выполнения внедрены расширенные функции предотвращения потери данных: Gemini DLP ограничивает доступ Gemini к данным Drive на основе условий содержимого и меток, а Agent DLP поддерживает ограничения на выполнение потоков Studio с возможностью блокировки или принудительного рассмотрения конечным пользователем.
Развёртывание уже началось для доменов с быстрым и плановым выпуском, причём административные настройки становятся доступными сегодня, а видимые для пользователей функции появятся с 20 августа для быстрых доменов и с 1 сентября для запланированных, тогда как бета-версия атрибуции идентичности внедряется поэтапно начиная с сегодняшнего дня для быстрых доменов и с 24 августа для остальных.
Функция доступна для большинства тарифных планов Google Workspace, включая Business Starter, Standard и Plus, Enterprise Starter, Standard и Plus, а также Education Fundamentals, Standard и Plus, причём DLP-функции для Gemini и Studio доступны только для Frontline Standard и Plus, Enterprise Standard и Plus, Education Fundamentals, Standard и Plus, а также Enterprise Essentials Plus.
Упомянутый сервис


Комментариев пока не было